
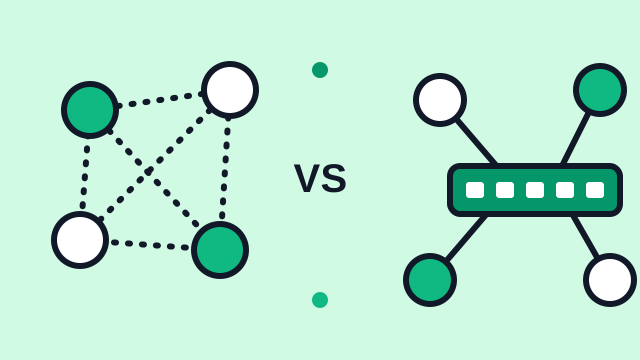
家里有 NAS,公司有电脑,云上有服务器,手机随身带——怎么让它们像在同一个局域网里一样互相访问?这就是「异地组网」。最常见的两个工具是 Tailscale 和 ZeroTier。它们看起来功能差不多,其实思路很不一样。
一句话区别
- Tailscale 像给每台机器拉了一根只有你能用的专线:重点是「找到机器、管住机器」
- ZeroTier 像在互联网上搭了一台虚拟交换机:重点是「重新搭一张局域网」
对比表
| Tailscale | ZeroTier | |
|---|---|---|
| 底层 | WireGuard | 自研协议 |
| 怎么加入 | 用 Google、微软、GitHub 等账号登录 | 输入网络 ID,再由管理员批准 |
| 连接方式 | 能直连就直连,打不通再走中转服务器 | 同样优先直连,不行再中转 |
| 擅长 | 远程登录服务器、访问家里 NAS、按人按设备控制权限 | 模拟真正的局域网:二层桥接、多网段、虚拟机和软路由 |
| 上手难度 | 很低,装上登录就能用 | 稍高,要懂一点网段和路由 |
| 价格 | 个人使用有免费版 | 少量设备有免费版 |
两者的免费额度和价格都会调整,以官网为准。
怎么选
选 Tailscale,如果你只想:
- 在外面远程登录自己的云服务器、公司电脑
- 访问家里 NAS 上的照片、文件
- 不想折腾端口映射、动态域名(DDNS),也不想把服务暴露在公网上
它还有几个省心的功能:可以直接用设备名访问(比如 ssh my-server),可以按人、按设备设置谁能访问什么。
选 ZeroTier,如果你脑子里想的是:
- 虚拟局域网(VLAN)、二层桥接、多个网段
- 家里和机房的虚拟机(PVE、ESXi)、软路由要连在一起
- 想让几个地方的网络「看起来就是一个局域网」
两个一起用也完全可以。 很多玩家用 Tailscale 管理所有设备,用 ZeroTier 搭需要二层网络的实验环境,各管各的。
上手三步
- 每台设备装客户端
- 登录同一个账号(Tailscale),或加入同一个网络 ID(ZeroTier)
- 需要开放的服务,只对这张私有网络开放,不要对公网开放
别把公网当内网用。一张网管十来台设备已经很够用;设备越多,越要提前规划好命名和权限。
对卖家有什么用
- 出差时访问办公室电脑上的文件、报表
- 给自己跑选品工具、AI 自动化程序的云服务器加一道保护,SSH 只走私有网络,具体做法见《别让服务器裸奔:用 Cloudflare Tunnel 和 Tailscale 把 VPS 藏起来》
- 家里 NAS 存产品图、视频素材,在外面也能取
提醒:这两个工具是用来连接你自己的设备的,请在所在地法律法规允许的范围内使用。